Solvabilité II et data centers IA : les deux sous-modules examinés ne mesurent pas la concentration par fournisseur commun
 Axel Morel · Fondateur & analyste, Probans
L'essentiel
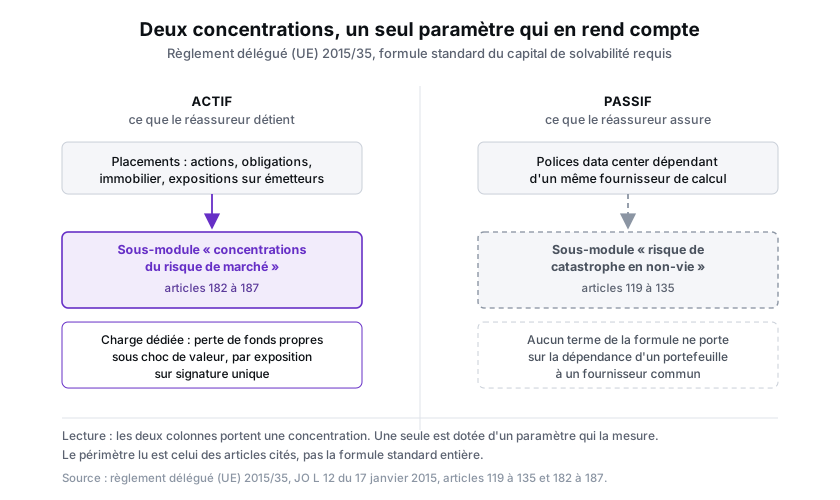
Dans le règlement délégué 2015/35, le sous-module « concentrations du risque de marché » calcule sa charge sur la valeur des actifs détenus. Le sous-module « risque de catastrophe en non-vie » ferme sa composition à quatre volets, dont six branches nommées pour la catastrophe d'origine humaine, et calibre son volet résiduel sur des volumes de primes. Sur le périmètre de ces articles, aucun terme ne porte sur la dépendance d'un portefeuille de polices à un même fournisseur de calcul.
Ce dossier mobilise ailleurs des critères d’assurabilité attribués à Berliner. Cette page-ci ne s’appuie pas dessus, et j’explique plus bas pourquoi. Elle traite une question qui se tranche sur pièces : le cadre de capital réglementaire qui s’applique aux réassureurs de l’Union européenne comporte-t-il un paramètre capable de mesurer la concentration d’un portefeuille de polices sur un même fournisseur de calcul ? Le règlement délégué 2015/35, qui décline Solvabilité II dans le calcul du capital de solvabilité requis, consacre un sous-module entier à la concentration, et un autre au risque de catastrophe. J’ai lu les deux.
- Le sous-module « concentrations du risque de marché », articles 182 à 187, calcule sa charge sur « la valeur de tous les actifs détenus » par l’organisme, exposition sur signature unique par exposition sur signature unique [1].
- Le sous-module « risque de catastrophe en non-vie », articles 119 à 135, ferme sa composition à quatre volets, dont six branches nommées pour la catastrophe d’origine humaine, et calibre son volet résiduel sur des volumes de primes attendues [1].
- Ni l’un ni l’autre ne comporte de terme qui décrive ce que les polices d’un portefeuille ont en commun. Sur le périmètre de ces articles, la dépendance à un même fournisseur de calcul n’a pas de charge dédiée.
Un sous-module construit pour l’actif détenu, pas pour l’engagement souscrit
Ce que les données établissent. La sous-section 6 du règlement délégué 2015/35 porte le sous-module « concentrations du risque de marché ». L’article 182 pose que « l’exigence de capital pour concentration du risque de marché est calculée sur la base des expositions sur signatures uniques », les entreprises d’un même groupe comptant pour une seule exposition. L’article 183 en donne la mécanique : pour chaque exposition, la charge est « la perte de fonds propres de base qui résulterait d’une diminution soudaine de la valeur des actifs » qui s’y rattachent. L’article 184 nomme l’assiette sans ambiguïté, c’est « la valeur de tous les actifs détenus par une entreprise d’assurance ou de réassurance », sous une liste d’exclusions [1].
Mon interprétation. C’est un module pensé pour ce qu’un réassureur détient en placement : actions, obligations, immobilier, expositions sur des émetteurs. Il ne comporte aucun terme symétrique côté engagements souscrits. Ce sous-module n’oblige donc pas un réassureur à mesurer la part de son portefeuille de polices data center dont la valeur assurée dépend d’un même fournisseur de calcul.
Le sous-module « concentrations du risque de marché » mesure la concentration de ce qu’un réassureur détient. Il ne comporte aucun terme sur la composition de ce qu’il assure.
Le candidat le plus direct ferme sa liste, et son volet résiduel ne compte que des primes
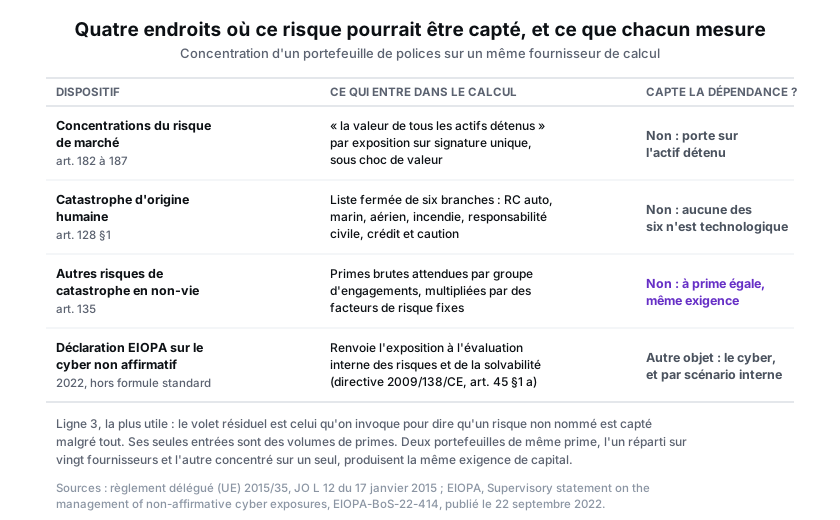
Ce que les données établissent. Solvabilité II assied bien une exigence de capital sur ce qui est souscrit, et pas seulement sur ce qui est détenu : c’est le sous-module « risque de catastrophe en non-vie ». L’article 119 en donne la composition et la ferme, puisque le sous-module « est constitué de l’ensemble des sous-modules suivants » : catastrophe naturelle, catastrophe en réassurance dommages non proportionnelle, catastrophe d’origine humaine, autres risques de catastrophe en non-vie. L’article 128 ferme de la même façon la catastrophe d’origine humaine, en énumérant à ses points a) à f) la responsabilité civile automobile, le risque marin, le risque aérien, l’incendie, la responsabilité civile, le crédit et caution [1].
Mon interprétation. Aucune de ces six branches ne porte sur la dépendance technologique partagée d’un portefeuille. Le constat ne demande pas d’extrapoler : la formule « l’ensemble des sous-modules suivants » fait de l’énumération une liste limitative, pas une illustration. Aucune de ces six branches ne désigne une composition de portefeuille : elles découpent par branche d’activité.
Ce que les données établissent. Reste le volet résiduel, « autres risques de catastrophe en non-vie », celui qu’on invoque d’ordinaire pour dire qu’un risque non nommé est tout de même capté quelque part. L’article 135 en donne la formule entière. Ses seules entrées sont des estimations de « la prime brute […] que s’attend à acquérir l’entreprise d’assurance ou de réassurance au cours des 12 mois à venir » par groupe d’engagements, multipliées par des facteurs de risque fixes [1].
Aucun terme de cette formule ne décrit ce que les polices ont en commun : à prime égale, un portefeuille réparti sur vingt fournisseurs et un portefeuille concentré sur un seul produisent la même exigence de capital.
Ce que fait un superviseur quand un risque n’a pas de charge dédiée
Ce que les données établissent. L’EIOPA a documenté un sujet voisin et distinct, le risque cyber non affirmatif, qu’elle définit comme les cas où la couverture cyber n’est ni explicitement incluse ni explicitement exclue d’une police [4]. Sa déclaration de 2022 est prise sur la base de l’article 29, paragraphe 2, du règlement 1094/2010, elle est adressée aux autorités nationales de supervision, et elle porte sur le dialogue de supervision et sur les pratiques de souscription. Elle ne se tait pas sur le capital : elle demande aux superviseurs de veiller à ce que les organismes ajustent leur tarification et leur considération du capital au regard de leur exposition cyber. Mais elle ne crée ni ne modifie aucun paramètre de la formule standard. Elle fait autre chose, et c’est le plus instructif : elle renvoie l’exposition vers l’évaluation interne des risques et de la solvabilité, en visant nommément l’article 45, paragraphe 1, point a) de la directive, pour que l’organisme la reflète dans ses décisions et dans la conception de ses scénarios. Son annexe relève par ailleurs, sur ce même risque, l’absence d’approches quantitatives [4].
Mon interprétation. Un renvoi à l’évaluation interne n’est pas un paramètre commun. Il laisse à chaque organisme le soin de décider s’il est concerné, avec ses propres scénarios, et ne produit aucune grandeur comparable d’un bilan à l’autre. C’est exactement la différence entre une charge dédiée et une attente de supervision, et c’est la conduite que tient le superviseur quand un risque n’a pas de case : il le déplace vers un dispositif interne au lieu d’en créer une.
Ce que le marché documente déjà côté engagements, et sur quel axe
Ce que les données établissent. Un réassureur actif sur ce marché, Swiss Re, raisonne déjà en accumulation du côté des engagements, mais sur un autre axe que le mien. Swiss Re décrit des grappes de sites, et note que placer plusieurs data centers dans un rayon d’une vingtaine de miles expose d’un coup une forte densité de valeur assurée à un même événement de catastrophe naturelle régional. Le même document reprend une estimation d’Aon, citée dans Dowling Partners Securities, de 24,2 milliards de dollars de primes d’assurance mondiales liées aux data centers à l’horizon 2030 [3].
Mon interprétation. Cette accumulation-là est géographique, et elle est au moins nommée dans la formule standard : l’article 120 fait de la tempête, du séisme, de l’inondation, de la grêle et de l’affaissement de terrain cinq sous-modules de périls [1]. Le calcul détaillé de ces sous-modules sort du périmètre de cette page, qui porte sur les articles 119, 120, 128 et 135 ainsi que 182 à 187 : le règlement fixe des paramètres, il ne mesure rien et ne publie aucune donnée de sinistralité. Le contraste que je retiens est plus étroit, et c’est le point de cette page : l’une de ces formes d’accumulation est nommée par le texte, l’autre n’y apparaît pas du tout. Swiss Re vend de la couverture sur ce marché, ce qui en fait une partie prenante : je lui emprunte une description de pratique et un ordre de grandeur, jamais une conclusion.
Pourquoi je n’appuie rien sur Berliner ici
Mon interprétation. Ce dossier mobilise ailleurs des critères d’assurabilité attribués à Berliner, et en tire l’idée que la dépréciation des GPU échoue à l’un d’eux, l’indépendance des sinistres. L’ouvrage date de 1982 et n’est pas au dossier de preuve de cette page : je ne lui attribue donc ici aucune formulation, je ne rends pas compte de ce que ses critères posent, et je n’en tire aucun verdict. Savoir si un portefeuille de polices data center partageant un même fournisseur de calcul verrait ses sinistres se corréler reste une question ouverte, et aucune donnée versée ici ne la mesure. Cette page tient sur la lecture des articles, qui ne doit rien à cette hypothèse.
Mes réserves
Cette page porte sur deux sous-modules de la formule standard, lus en entier : le sous-module « risque de catastrophe en non-vie », articles 119 à 135, et le sous-module « concentrations du risque de marché », articles 182 à 187. Mes constats d’absence valent sur ces deux sous-modules, et sur eux seuls : je le redis à chaque fois plutôt que d’écrire une phrase générale sur le capital de solvabilité requis, qui serait plus forte que ce que j’ai vérifié.
Je n’ai trouvé, dans les publications que j’ai consultées à la date de cette mise à jour, aucune déclaration d’un superviseur qui identifie cette concentration technologique côté souscription pour les data centers IA. Une absence de publication n’est pas une absence de travaux : elle dit ce qui est repérable, rien de plus.
Aucune des sources mobilisées ici ne mesure la corrélation réelle des sinistres d’un portefeuille de polices data center existant, ni ne permet de dire si la situation décrite est déjà une réalité de marché ou seulement un scénario. L’exposition réelle d’un réassureur à un portefeuille concentré sur un même fournisseur reste confidentielle par nature.
L’implication concrète : un superviseur ou un réassureur qui veut instruire ce risque avant un sinistre corrélé peut construire l’indicateur qui manque en reprenant les notions du règlement lui-même. Part de la prime brute attendue du portefeuille data center dont la valeur assurée dépend d’un même fournisseur de calcul ou d’un même composant logiciel critique, rapportée à la prime brute attendue de ce portefeuille, les entités d’un même groupe étant agrégées comme l’article 182 les agrège déjà pour les actifs. Je ne présente pas ce déplacement vers un dispositif interne comme une idée neuve : c’est exactement ce que l’EIOPA prescrit déjà pour le cyber non affirmatif en renvoyant à l’évaluation interne. Ce que j’ajoute est la grandeur à y calculer, pas le principe.
Écart au Standard Probans
L’indicateur que je propose a désormais une définition qui se calcule, ce qui n’était pas le cas jusqu’ici. Il lui manque toujours l’essentiel, un seuil. Je ne sais pas à partir de quelle part de prime concentrée une exposition devient un problème, et je n’ai aucune donnée de portefeuille réel pour le calibrer. Tant que ce chiffre manque, l’indicateur mesure sans trancher.
Ma démonstration porte sur deux sous-modules, pas sur la formule standard entière. C’est une limite de périmètre, pas une précaution de style : quelqu’un qui connaîtrait un recoin du texte situé hors de ces deux sous-modules pourrait déplacer ma conclusion, et je préfère l’écrire ici que le laisser en note.
La branche Berliner de ce dossier reste une transposition. J’ai retiré de cette page toute phrase qui en faisait un verdict, mais elle continue d’être annoncée ailleurs dans le dossier avec plus d’assurance que je ne peux en fournir ici.
Cet article est publié comme page autonome, et il suppose un vocabulaire Solvabilité II que tout le monde n’a pas. Les deux schémas sont là pour réduire ce coût d’entrée. Un lecteur qui arrive directement dessus travaillera quand même.
Retour au dossier Assurer les data centers IA · Lire la Décision possible du dossier.
ISP-ASS41/100· 31-55 % · Preuves limitées · La preuve centrale de cette page est un texte réglementaire adopté et publié, lu article par article sur la version française du Journal officiel : articles 182 à 187 pour le sous-module de concentration, 119, 120, 128 et 135 pour le sous-module de catastrophe en non-vie. C'est ce que le barreau 4 désigne, un paramètre opposable à qui le publie, fiable sur ce qu'il énonce sans être recalculable par un tiers faute des données d'organismes. Il n'y a pas de barreau au-dessus ici parce que je n'ai trouvé, dans les publications que j'ai consultées, ni état prudentiel déposé ni exercice de superviseur appliquant ces sous-modules à des bilans réels sur ce risque : c'est précisément le constat de l'article. La convergence est donnée pour modérée et non forte : deux documents officiels vont dans le même sens, le règlement qui ne comporte aucun terme sur la composition d'un portefeuille et la déclaration de l'EIOPA de 2022 qui renvoie un risque voisin vers l'évaluation interne plutôt que vers la formule standard ; l'EIOPA y est juge et partie sur la portée de sa propre surveillance, et ces deux documents ne traitent de toute façon pas du même objet, le second ne parlant jamais de data centers. La réplication est nulle : personne, à ma connaissance, n'a publié la même lecture de ces articles sur ce risque, et une lecture non répliquée reste une lecture. La puissance d'échantillon est très faible parce que les unités observées sont une poignée de dispositions réglementaires et un document de supervision, pas une population d'observations.
L'Indice de Solidité des Preuves évalue la base empirique de cette analyse sur quatre critères pondérés : type de preuve (40 %), convergence (30 %), réplication (20 %), puissance (10 %). L'axe type de preuve est calibré par champ : 100 y désigne le meilleur dispositif que l'échelle ISP-ASS sache produire, et non une preuve absolue.
La preuve centrale de cette page est un texte réglementaire adopté et publié, lu article par article sur la version française du Journal officiel : articles 182 à 187 pour le sous-module de concentration, 119, 120, 128 et 135 pour le sous-module de catastrophe en non-vie. C'est ce que le barreau 4 désigne, un paramètre opposable à qui le publie, fiable sur ce qu'il énonce sans être recalculable par un tiers faute des données d'organismes. Il n'y a pas de barreau au-dessus ici parce que je n'ai trouvé, dans les publications que j'ai consultées, ni état prudentiel déposé ni exercice de superviseur appliquant ces sous-modules à des bilans réels sur ce risque : c'est précisément le constat de l'article. La convergence est donnée pour modérée et non forte : deux documents officiels vont dans le même sens, le règlement qui ne comporte aucun terme sur la composition d'un portefeuille et la déclaration de l'EIOPA de 2022 qui renvoie un risque voisin vers l'évaluation interne plutôt que vers la formule standard ; l'EIOPA y est juge et partie sur la portée de sa propre surveillance, et ces deux documents ne traitent de toute façon pas du même objet, le second ne parlant jamais de data centers. La réplication est nulle : personne, à ma connaissance, n'a publié la même lecture de ces articles sur ce risque, et une lecture non répliquée reste une lecture. La puissance d'échantillon est très faible parce que les unités observées sont une poignée de dispositions réglementaires et un document de supervision, pas une population d'observations.
- La concentration serait relevée sur les bilans réels des organismes supervisés, portefeuille par portefeuille, et non sur la seule lecture des articles : la part des engagements souscrits dont la valeur assurée dépend d'un même fournisseur de calcul.EIOPA, ou une autorité nationale de contrôle telle que l'ACPR · un dispositif approchant existe, sans remplir la condition
- Un scénario ou un protocole commun serait imposé aux entités du périmètre, pour que la grandeur relevée se compare d'un bilan à l'autre, là où la déclaration de 2022 sur un risque voisin renvoie l'exposition vers l'évaluation interne des risques et de la solvabilité, avec les scénarios propres à chaque organisme.EIOPA, sur le fondement de l'article 29 du règlement 1094/2010 dont elle s'est déjà servie pour le cyber non affirmatif · un dispositif approchant existe, sans remplir la condition
- Le périmètre et le taux de couverture du marché seraient déclarés et les résultats publiés, alors que l'exposition d'un réassureur à un portefeuille concentré sur un même fournisseur relève aujourd'hui du secret des affaires.Les réassureurs actifs sur ce marché, via la remontée à leur superviseur · existe, mais n’est pas consultable
Ce dispositif porterait l'indice à 49 sur 100, dans le palier « Preuves limitées ». Les trois autres axes restent à leur valeur actuelle : un dispositif ne fait monter ni la convergence d'une littérature ni sa réplication.
Score de 41/100 (31-55 %) établi le 30 août 2026.
I source primaire indépendante · S secondaire spécialisée · P partie prenante ayant un intérêt commercial sur le sujet traité.
Modification apportée · mis à jour le 30 août 2026
- Erreur de fond corrigée : j'écrivais que le sous-module de concentration « ne regarde que le passif des placements ». L'article 184 nomme l'assiette, ce sont « les actifs détenus ». Le reste de l'article disait déjà l'inverse, la phrase était fausse toute seule.
- Exergue réécrit. J'affirmais que le capital de solvabilité requis ne charge « jamais » ce qu'un réassureur assure, et je décrivais un sous-module qui le fait trois paragraphes plus loin. La portée est désormais celle du seul sous-module dont je parle.
- Deux passages du règlement que je n'exploitais pas sont entrés dans l'article, et ce sont eux qui portent maintenant la démonstration : l'article 128 ferme sa liste à six branches, l'article 135 calibre le volet résiduel sur des volumes de primes. J'écrivais que ma vérification restait une extrapolation prudente : je m'affaiblissais contre ma propre source.
Voir les 4 autres
- Berliner sort du sous-titre, de l'exergue et du raisonnement : je ne lui fais plus rien dire et je n'appuie rien dessus.
- La déclaration de l'EIOPA ne fait pas que ne rien charger : elle renvoie l'exposition vers l'évaluation interne des risques et de la solvabilité. Je le dis, et je dis aussi que ma recommandation va dans le même sens que ce que le superviseur prescrit déjà pour le risque voisin.
- La source Swiss Re figurait en bibliographie sans être appelée nulle part. Elle sert maintenant à nommer l'axe d'accumulation qui, lui, a un domicile réglementaire.
- Deux schémas ajoutés, et un indice de solidité probatoire établi.
Développe une méthode d'analyse destinée à distinguer ce que les preuves établissent, ce qu'elles suggèrent et ce qu'elles ne permettent pas de conclure, puis à traduire cette distinction en décisions professionnelles.
Choix du sujet, direction de la rédaction, validation ou modification des sources, validation et retravail du texte et des illustrations : Axel Morel. Rédaction, choix des sources initiales et plan de rédaction initial : assistance IA.
Responsabilité éditoriale : Axel Morel. Recherche et rédaction assistées par IA selon la méthodologie Probans, sources vérifiées avant publication. Charte éditoriale.
En savoir plus